登录社区云,与社区用户共同成长
邀请您加入社区
"支持Selenium的指纹浏览器怎么选",答案其实分两层:技术层,要看它是否通过CDP把引擎级指纹注入和本地API管理能力打通,让你能用Selenium/Playwright/Puppeteer干净地连接已隔离的实例;工程层,要看它是否把环境生命周期、代理一致性、团队协作、成本控制都做成可编排的自动化工作流,而不是只卖一个"能开多个窗口"的壳。
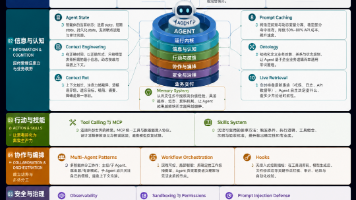
你有没有刷到过这种帖子。里面全是 agent、skill、script、MCP、上下文窗口、loop。每个字你都认识,连起来完全不知道在说什么。**其实这些词讲的是同一件事:怎么把一个只会说话的脑子,变成一个能替你干活的员工。
9年Java架构师 + 4年豪华品牌售后顾问,用你最熟悉的场景讲透Agent体系
MCP由Anthropic于2024年底推出,旨在标准化LLM访问外部工具和数据的接口。随着第三方MCP服务器数量激增(已有超过13,000个实例),MCP在开放生态系统中暴露出严重的安全漏洞。攻击者可部署定制MCP服务器,通过操纵工具名称和描述来影响LLM的选择偏好,使其在多个竞争服务器中优先调用攻击者控制的服务器,进而获取付费服务收入或广告收益。这是首个针对MCP协议的偏好操纵攻击研究。
企业接入大模型时,第一个问题不是"选哪个模型",而是"怎么管这么多模型"。一个中等规模的企业,客服用Claude处理复杂咨询,市场部用GPT跑批量文案,研发用DeepSeek写代码,法务用通义审合同——四个部门,四套API,四张账单,四份Key。如果每个部门再换一次模型,这些数字翻倍。如果企业还接了本地推理服务,再加上一套部署运维。魔芋AI大模型网关I全球大模型一站式调用及服务平台魔芋AI大模型聚
跨境电商数据采集正经历从人工到AI驱动的转型。数据显示,72%企业面临跨平台数据同步难题,传统人工采集效率低、错误率高。政策层面,《数字贸易改革发展意见》推动跨境电商高质量发展,2024年前三季度进出口增长11.5%。AI技术突破体现在视觉识别、自主决策和自然语言交互能力,可将选品调研从数天缩短至分钟级,数据准确率提升至99.8%。国内外平台如BrightData、实在Agent等各具优势,覆盖不
这两年,AI 圈最不缺的就是新词,特别是 “Agent” 。从智能体、数字员工、AI Copilot,到各种自动化助手,名称层出不穷。但只要你真正带团队做过企业级 AI 应用的落地,很快就会发现一个尴尬的现实: Demo 阶段惊艳全场,一进生产环境全部瘫痪 。
API网关转发请求,不关心内容。AI网关处理消费,不只转发。这是两类网关的根本区别。调用方不需要知道服务在哪,网关负责路由。请求体内容在网关层透传,网关不碰。企业要知道AI调用的内容安不安全、花了多少钱、归谁的部门、模型说了什么。请求体内容在网关层被检查、脱敏、计费、记录。差异的根源在于:大模型调用是按次消费,每次调用花钱;传统API调用是基础设施服务,部署了就能用。
AI网关是专门面向大模型服务的流量治理组件,位于企业AI应用与底层模型服务之间。它与传统API网关的差异在于处理对象:传统API网关管理RESTful请求的接口路由和限流;AI网关管理大模型调用的Token计量、模型路由、提示词安全、语义缓存和调用审计。大模型调用的技术特征与普通API请求差异显著。长连接、大带宽、高延时是基本属性。Token按量计费,不同供应商的计费单价和计量方式不同。输出内容不
本文针对察元AI文档助手MCP服务无鉴权设计的安全性进行解析。关键点包括:1)服务仅监听127.0.0.1回环地址,物理隔离外部访问;2)默认禁止远程连接,需要时可通过代理或环境变量调整;3)本机安全依赖官方渠道安装和人工确认机制;4)与云端服务对比,本机方案实现"数据不出域"的结构性保障;5)提供简单的健康检查命令。文章强调无Token设计通过收窄信任边界(本机为界)而非扩大防护面来实现安全,适
2026 年 8 月的两周里,Model Context Protocol(MCP)同时迎来它的「成人礼」和「处刑场」。成人礼的一面:MCP 已经无可争议地成为 Agent 与工具/数据之间的「标准插座」——Anthropic 2024 年 11 月发布、2025 年 12 月捐给 Linux Foundation 旗下 Agentic AI Foundation(AAIF),OpenAI、Goo
本文内容基于 GitHub 社区项目(快照版本,日期 2026-02-01)。需注意,该资源为民间教程及可执行基础设施,并非 Anthropic 官方发布。其核心价值在于提供了一套完整的 Claude Code 钩子(Hooks)管理方案,涉及生命周期监控、结构化 JSON 反馈、Subagents 协同以及团队验证流。
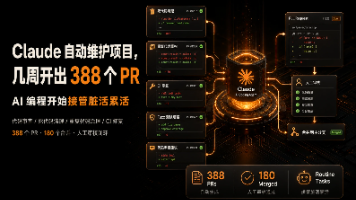
2026年Claude Code负责人Boris Cherny的实验显示,AI编程正从"人机对话"模式转向"持续集成"模式。通过将Claude部署到日常代码维护流程中,系统能自动处理重复代码治理、死代码清理等琐碎任务,并生成PR。实验期间共创建388个PR,其中46%通过审核合并。这种模式的关键在于:明确任务边界(如限定代码范围)、建立三档权限机制(读取/修改/禁止)、设计可验证的验收标准。有效实
巴别鸟的MCP接口实战:把企业知识库变成Claude/Cursor可调用的工具 为什么企业知识库需要MCP协议 大模型在各工具中游走时,企业私有知识库始终是盲区——无论Claude还是Cursor,默认情况下都无法直接访问存放在企业网盘里的技术文档、API手册或项目规范。MCP协议(Model Context Protocol)的出现改变了这个局面:它定义了一种标准化的方式,
作为业内首个软硬一体Token解决方案,联想百应词元宝一站式兼容阿里、百度、腾讯、火山、月之暗面等主流国产大模型,支持企业Token管理人员对全团队模型调用权限、Token配额实施集中统筹管控,支持按岗位、项目、团队划分差异化Token流量池,精细化分配使用额度。随着AI大模型、智能体全面渗透企业经营管理和员工日常办公,词元(Token)调用规模爆发式增长,但员工无规范调用、密钥分散管理、低效冗余
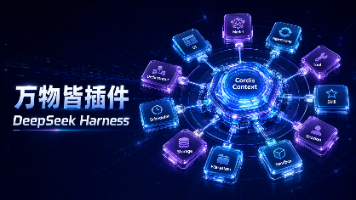
DeepSeek Harness 真正有意思的地方,不是它又增加了多少工具,而是它重新定义了 Agent 的扩展单位。过去我们会说:给 Agent 加 Tool给 Agent 加 Memory给 Agent 加 MCP给 Agent 加 Workflow而“万物皆插件”的思路是:Tool 是插件Memory 是插件MCP 是插件Workflow 是插件Agent Loop 是插件Session 是
9.1 核心优势总结:超越长文本的三大真实力。9.2 现存不足与挑战:需要改进的方面与潜在风险。9.3 发展建议与未来展望:对开发者、企业及普通用户的建议,以及对Kimi未来发展的预测。
本文探讨AI编程助手Cursor如何通过"安全插件链"机制将安全审计深度集成到开发流程中。文章首先对比传统事后扫描与实时安全引导的新范式差异,解析Cursor插件链的架构设计,包括静态分析、依赖检查等核心拦截点。随后详细剖析SQL注入防御、硬编码凭证检测等典型插件的实现原理,并提供自定义插件开发指南。最后指出这种"安全左移"模式在规模化、教育价值方面的优势,同时讨论误报平衡、责任界定等挑战,展望未
文章摘要 本文探讨了如何安全实现AI Agent对数据库的写入操作,重点解决从只读查询升级到可控写入的技术挑战。作者提出两阶段订单取消流程(prepare+confirm)来规避风险,强调业务校验比SQL注入防护更重要。示例采用窄接口设计(仅支持特定操作)、操作意图表记录、存储过程封装和数据库权限控制等多层防护,确保即使服务被误用也不会直接破坏数据。文中还包含具体的技术实现方案,包括表结构设计、环
本文介绍了MCP(ModelContextProtocol)协议如何解决AI Agent开发中的工具集成难题。MCP通过标准化工具发现与调用,使AI模型能动态使用各类工具,类似USB-C接口的统一作用。文章详细解析了MCP协议的Server/Client架构、核心概念及消息流程,并提供了从零搭建MCP工具链的实践指南,包括环境配置、Server开发(文件系统和API工具)、Client集成及测试方
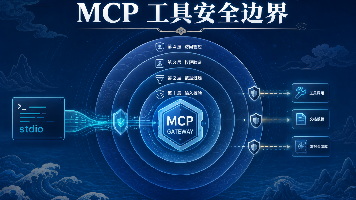
不要接收一个万能payload如果工具允许文件路径,服务端还要把解析后的路径限制在已授权根目录,并拒绝..、绝对路径和符号链接逃逸。
本文介绍了如何构建一个安全的MCP Server,使AI Agent能够安全调用企业内部系统(如订单、库存等接口)而不破坏原有权限边界。作者提出关键设计原则:MCP Server应作为适配层,负责身份验证、权限检查、参数校验和数据裁剪,而核心业务逻辑和权限控制仍由原系统处理。文章通过两个具体工具示例(订单查询和暂停申请)展示了实现方法,强调业务工具应当设计得足够"窄"而非提供通用API调用能力。技
Burp Suite由PortSwigger公司开发,创始人Dafydd Stuttard同时也是《TheWeb Application Hacker's Handbook》的作者。Burp Suite不仅仅是一个代理工具,而是一个完整的Web安全测试平台,集成了抓包代理、漏洞扫描、请求重放、暴力破解、会话管理、插件扩展等全方位功能。目前Burp Suite提供三个主要版本:社区版(Communi
传统 Web 安全的攻击面在服务器,LLM 应用的攻击面在提示词——攻击者不需要攻破你的系统,只要在模型会读取的内容里埋一句话。本文用真实场景拆解 AI 应用的安全体系:威胁模型(直接/间接提示注入、越狱、数据提取、权限放大五类攻击)、四层防御架构(输入隔离/输出校验/最小权限/人工兜底)、Agent 工具权限治理(MCP 逐个授权、读写分身份、沙箱隔离、审计追踪)、红队评测方法(四类必测攻击+绕
Docker 环境优化:使用 NodeSource 安装 Node 20(满足 Playwright >=20 要求)Docker 镜像增强:预装 Playwright MCP/CLI 及 Chromium 浏览器Worker 统计修复:写回计数按"事实 / 资产 / 漏洞"维度分开统计,数据更精准UI 修复:修复会话列表长标题溢出遮挡删除按钮的问题0x04 使用介绍📦安装与使用指南Postgr
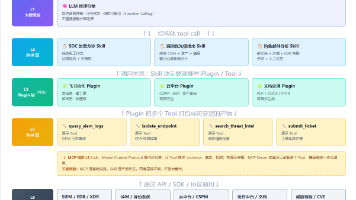
Tool 是手,Skill 是工作流,MCP 是接口标准,Plugin 是平台分发。真正让一个组织的 Agent 从“能用”走向“好用”的,不是更多 Tool,而是一套被验证、被治理、可被复用的 Skill 库。安全场景尤其如此——流程和证据比“能不能聊天”重要得多。
摘要: 本文系统阐述了大模型在软件测试中的六大应用场景及测试方法。核心应用包括测试用例生成(结合Prompt工程与RAG)、脚本自动修复、缺陷根因分析、安全测试(基于OWASP Top10)、需求-测试追溯及非确定性输出的语义断言策略。针对AINative架构的特殊性,提出工具调用链路测试、对抗性测试及持续监控等解决方案。工程化落地强调PDCA闭环迭代和可信度溯源机制,并推荐通过搭建漏洞靶场、复现
当AI智能体开始真正进入业务系统,企业面对的安全问题正在发生根本性变化。过去,AI应用更多停留在问答、内容生成和辅助分析阶段,安全关注点主要集中在模型内容合规、提示词注入和基础设施漏洞。而Agentic AI时代正在改变这一切。今天的智能体已经能够调用API、访问数据库、读取本地文件、执行系统命令,并通过Skill、MCP、Tool连接越来越多的企业内部系统。AI不再只是“生成内容”,而是在真正“
Model Context Protocol 解决的是 AI 工具集成的标准化问题。它的协议设计足够简单,一个百行级别的 Python 脚本就能实现基本的 MCP Server。但从 Demo 到生产之间还需要填补认证、脱敏、审计、二次确认、超时控制、分发签名等一系列工程问题。ServBay MCP Server 的实践提供了一个参考路径。通过 Bridge 架构实现进程级隔离,MCP Serve
本文摘要:文章介绍了一个将OpenCode、星图API和UCloud CLI整合的解决方案,帮助个人开发者简化从本地项目到云部署的全流程。通过OpenCode作为核心工具,结合星图API提供AI模型调用能力,以及UCloud CLI管理云资源,开发者可以快速完成从代码开发到服务上线的完整链路。文中详细说明了基础环境配置(OpenCode、Node.js、Git)、星图API接入方法,以及OpenC
MCP工具调用安全审批机制设计摘要 本文探讨了AI Agent工具调用中的安全风险及解决方案。数据显示仅37.2%的MCP应用设置了执行前审批机制,导致严重安全隐患。文章提出三层工具分级(L0只读/L1写操作/L2危险操作)和策略驱动的审批门设计,通过deny_list、approval_list、allow_list实现精细控制。介绍了MCP Guard透明代理和Microsoft Agent
本文介绍了开源CTF挑战平台"浑象"的部署与应用。该平台通过Docker Compose动态管理挑战实例,提供Web界面、REST API和MCP服务器接口,可用于评估AI代理和安全团队的安全能力。文章详细展示了从GitHub克隆项目、安装依赖到启动服务器的完整部署流程,并提供了平台的基本使用说明,包括获取Admin Token、API认证方式以及典型CTF解题流程。此外,还展示了如何结合VSCo
大模型安全围栏应被视为运行时安全治理组件,而不是单点内容审核接口。它需要进入业务请求、模型调用、输出复检、Agent执行、日志审计和样本回流链路。本文重点讨论架构位置、技术指标和POC方法。
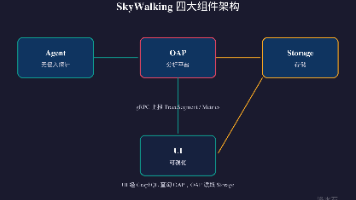
Apache SkyWalking 采用经典的「采集—分析—存储—展示」四层架构,由四个核心组件构成:**Agent(探针)、OAP(Observability Analysis Platform,后端分析平台)、Storage(存储)、UI(界面)**。本篇我们剖析了 SkyWalking 四大组件的职责与协作:Agent 负责无侵入采集,OAP 负责中心化分析与 OAL 指标,Storage